

緻同敦促香港上市公司董事會突破傳統金融背景框架,積極引入數碼及科技專才,以彌補人工智能及網絡安全能力的缺口。盡管香港交易所已提高董事會效能的标準,但企業仍需進一步提升董事會能力及加強監督機制。
9月29日,緻同(香港)會計師事務所連續第15年發布其年度企業管治調查報告。《2026年香港企業管治報告》(“報告”)顯示,香港大型上市公司的董事會在人工智能(AI)及網絡安全監督方面存在明顯能力缺口。盡管在經修訂《企業管治守則》的推動下,企業披露常規已有改善,但不足1%的恒生綜合大型股指數公司董事,具備資訊科技(IT)、AI或網絡安全專業背景,且僅有11%的公司已設立專責委員會監督相關風險。
有關研究結果來自香港交易及結算所有限公司(“香港交易所”)對《上市規則》附錄C1《企業管治守則》所作修訂于2025年7月1日生效後的首個完整年度。香港交易所透過引入董事會技能矩陣、董事會表現評核、強制董事培訓、獨立非執行董事(“獨董”)超額任職上限,以及即将實施的獨董九年任期硬性上限等規定,進一步提升董事會效能及多元化水平。報告分析截至2026年6月30日已公開的100家恒生綜合指數大型股公司的年報及環境、社會和管治(ESG)報告,以評估其對新規定的準備情況。
今年,獨董平均任期由6.8年下降至5.8年,反映企業正為應對獨董任期上限的新規定而加快董事會更新。女性董事比例則由2025年的21.8%微升至2026年的22%,雖呈持續增長趨勢,但仍遠低于歐洲34%至40%,以及北美30%至33%的水平。
緻同(香港)會計師事務所咨詢主管合夥人湯飚先生表示:“香港交易所已有效推動披露水平提升,但許多披露内容的分析深度仍然不足,而董事會的專業能力亦未能追上AI及網絡安全風險迅速上升的步伐。尤其令人關注的是,董事會在這些新興風險領域的專業能力幾乎為零,網絡安全專長僅占已披露董事專業背景的0.56%,AI專長更隻占0.26%。此外,性别多元化進展緩慢,亦可能令企業面臨來自重視ESG的投資者的批評與壓力。”
香港董事會仍以傳統專業背景為主
緻同的研究發現,董事專業背景仍高度集中于商業、經濟、金融及會計範疇,合計占所有專業背景的37%。隻有約36%的恒生綜合指數大型股公司至少擁有一名具IT、網絡安全或AI經驗的董事,意味近三分之二公司的董事會缺乏相關專業能力。
目前董事會平均規模為10.7名董事,其中48%為獨董。獨董平均任期為5.8年,但行業差異顯著。能源業平均任期最短,僅1.9年;公用事業(9.6年)、必需性消費品(8.4年)及地産建築業(8年)則明顯較長。這反映相關行業因資本密集及項目周期較長,董事會更重視機構知識積累及監管經驗。
随着2028年起分階段實施獨董九年任期硬性上限,以及限制獨董最多隻能同時擔任六家上市公司職務的新規定(設三年過渡期),企業正面臨更大的董事會更新壓力。然而,首度獲委任為董事的例子在市場上仍屬罕見,最新報告期内隻有10%的恒生綜合指數大型股公司委任首次擔任董事職務的人選,反映在投資者監督加強及新任董事須在委任後的18個月内,完成至少24小時專業發展培訓的新要求下,企業仍偏好具經驗的候選人。
緻同(香港)會計師事務所咨詢總監蘇韋安先生表示:“香港董事會現時的架構設計,基本上仍聚焦于過去的資本配置和傳統風險。盡管這種模式在過去數十年成功帶領企業穩健發展,卻也導緻董事會目前缺乏應對自主AI系統及日益複雜網絡安全威脅的防禦能力。當前風險與董事會專業能力之間的落差,極需市場正視。”
披露有所改善但深度仍然不足
61%的恒生綜合指數大型股公司披露了董事會技能矩陣,惟仍落後于标普500指數同業的80%披露率,而IT行業的披露率更低至17%。董事培訓雖廣泛涵蓋監管與ESG議題,但僅33%公司表示培訓内容包括AI或網絡安全,而且86%培訓僅屬閱讀或自我進修性質。至于已披露的董事會表現評核,超過一半的披露内容僅交代已進行評估。
蘇韋安先生表示:“企業現已擅長宣稱已建立妥善機制,但在許多案例中,對于所采用的評估方法、具體發現以及後續跟進措施,仍普遍缺乏具實質價值的透明度。一份僅列出籠統類别的技能矩陣,或是僅确認‘已進行評估’的表現檢讨,難以令持份者相信董事會已具備應對現今風險環境所需的能力。披露的深度是當前的考驗核心。”
企業警惕AI及網絡風險惟管治架構跟不上
59%的恒生綜合指數大型股公司已将網絡安全或AI列為主要風險,55%的公司就AI應用作出量化披露。ISO 27001及ISO 27002仍是最常被引用的資訊安全标準。66%的公司披露已制定災難複原計劃,而66%的公司亦表示已就IT管控進行内部審計。惟員工網絡安全意識培訓比例由2025年的75%下降至2026年的60%。
然而,企業在業務監督的落實上,顯然落後于對風險的認知。僅11%的董事會設有AI、IT或網絡安全的專責委員會。實際網絡事故披露率依然偏低,僅錄得7%,而披露已購買網絡安全保險的公司亦隻有7%。在IT、能源及醫療保健等高風險行業,相關網絡安全保障更是全然欠奉。
湯飚先生總結道:“企業對AI及網絡安全風險的認知明顯提高,但治理架構未同步跟上。董事會需要真正了解相關風險的董事,以及确立明确的監控責任。不論企業是否準備就緒,獨董任期及超額任職上限的新規定将加速董事會更新。凡能藉此契機引入數碼專才并強化監督的企業,方能以更強實力護航企業價值,赢得投資者長遠的信任。”
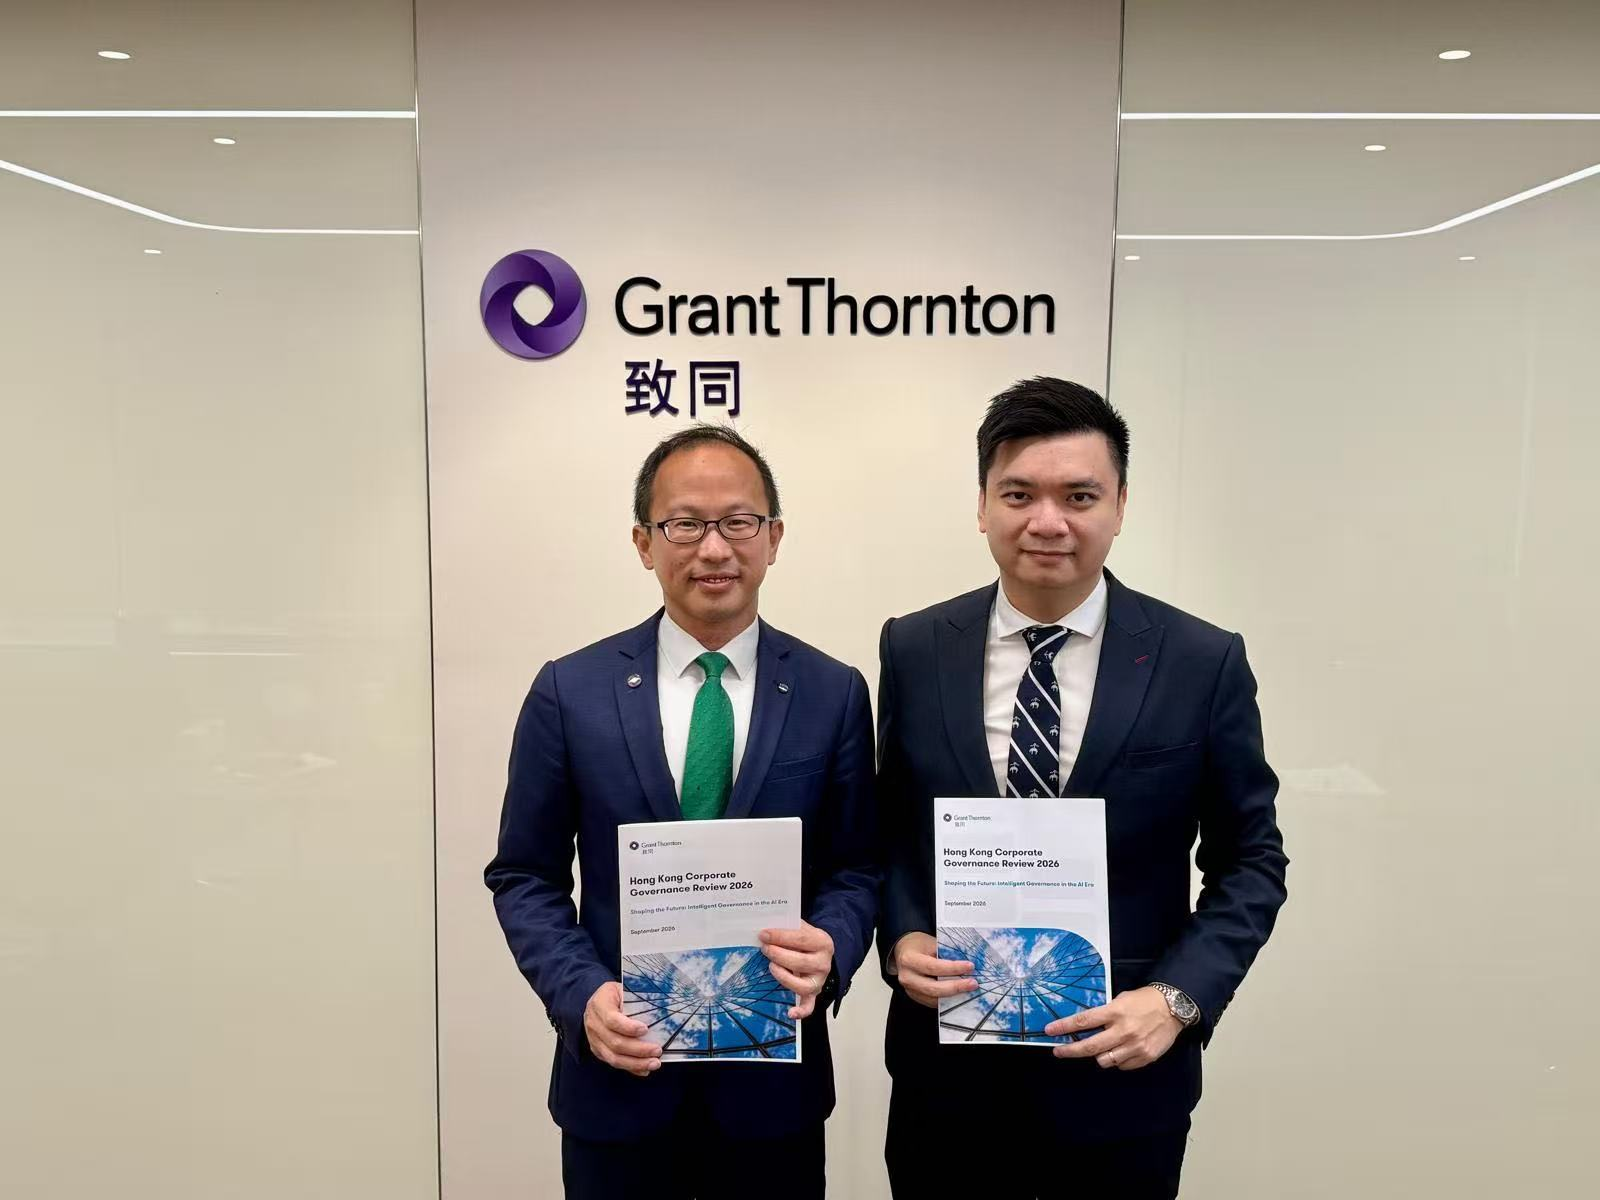
緻同香港咨詢主管合夥人湯飚先生 (左)及咨詢總監蘇韋安先生
